

Zone-Based Firewall
Klare Sicherheitszonen für Clients, Server, IoT, Gäste, Kameras und Management – mit nachvollziehbaren Regeln statt gewachsener Ausnahmen.
Ubiquiti Partner · Zertifizierte Mitarbeitende · Schweizweit
Ubiquiti Cloud Gateway, UniFi Firewall, VPN und SD-WAN in einer sicheren Architektur – vom Schweizer KMU bis zum hochverfügbaren Enterprise-Netzwerk.
 Ubiquiti Enterprise PartnerZertifizierte Beratung durch novoSYS

Von der kompakten 2.5G-Console bis zur hochverfügbaren Enterprise-Firewall: novoSYS dimensioniert Durchsatz, Client-Anzahl, Storage, WAN-Redundanz und Security-Services gemeinsam.

 Compact2.5G
Für kleinere Standorte mit Multi-Gigabit-Netz und Bedarf an einer kompakten UniFi-Konsole, gegebenenfalls mit Kameraaufzeichnung..
 Performance10G
Für kompakte Standorte mit schnellem Internetanschluss oder 10G-Anbindung an das interne Netz, ohne ein grosses Rack-Gateway einzusetzen..
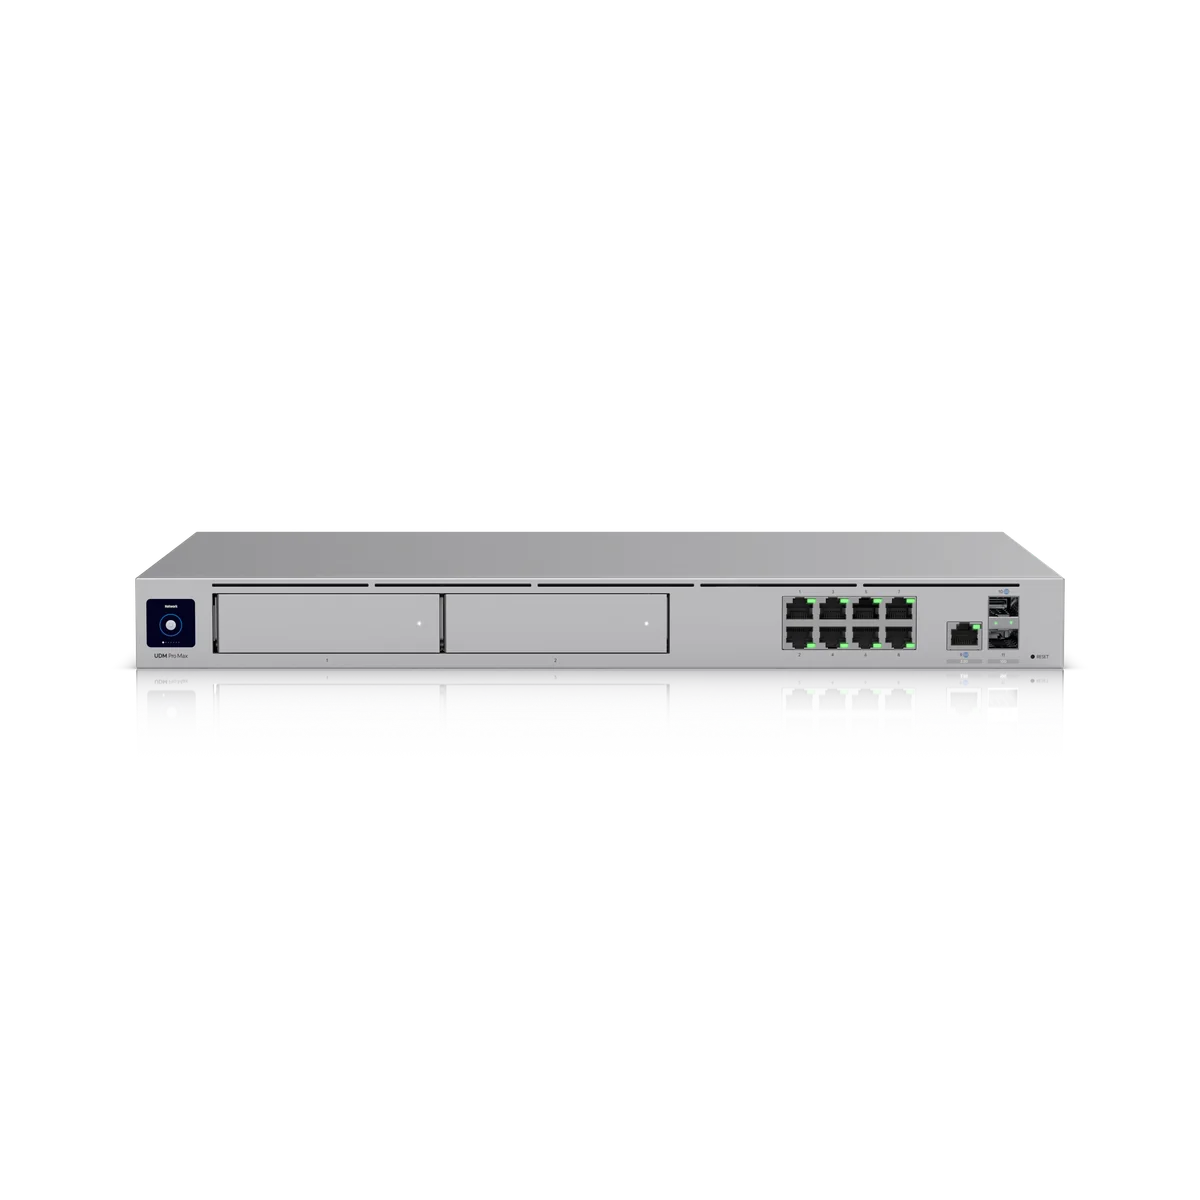
 Large ScaleRack
Für grössere Standorte mit vielen UniFi-Geräten und Nutzern sowie gemeinsamem Network- und Protect-Betrieb im Rack..
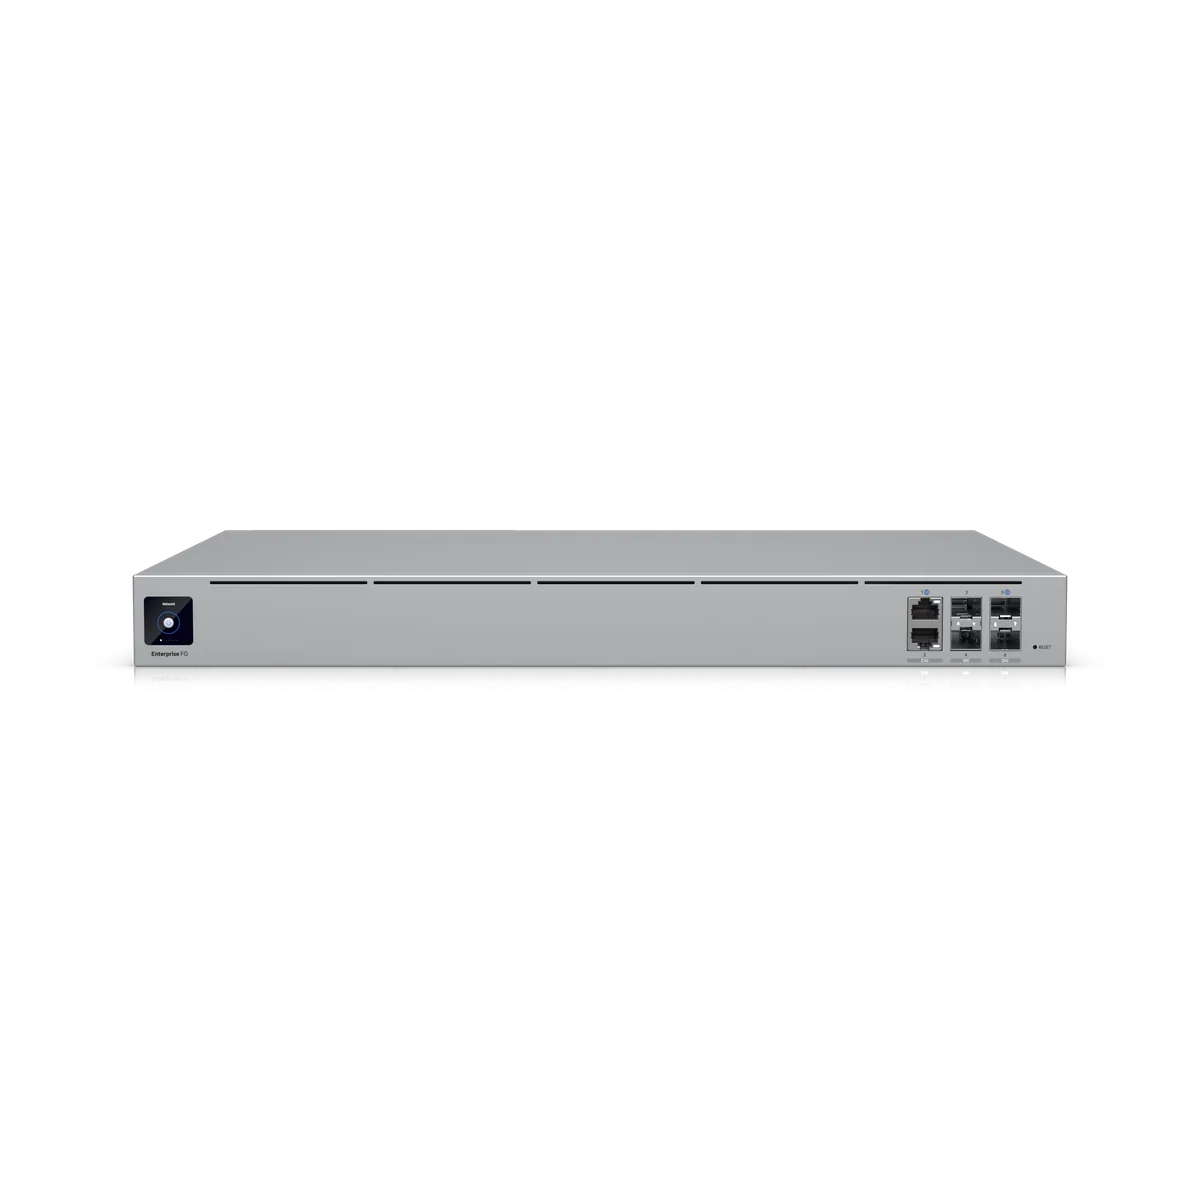 Enterprise25G
Für zentrale Netzgrenzen mit vielen Clients, hohem Sicherheitsdurchsatz und einem ausdrücklich geplanten Hochverfügbarkeitskonzept..

 Hyperscale25G
Für sehr grosse UniFi-Umgebungen, in denen der Sicherheitsdurchsatz und die Anzahl betreuter Clients die Auswahl bestimmen..
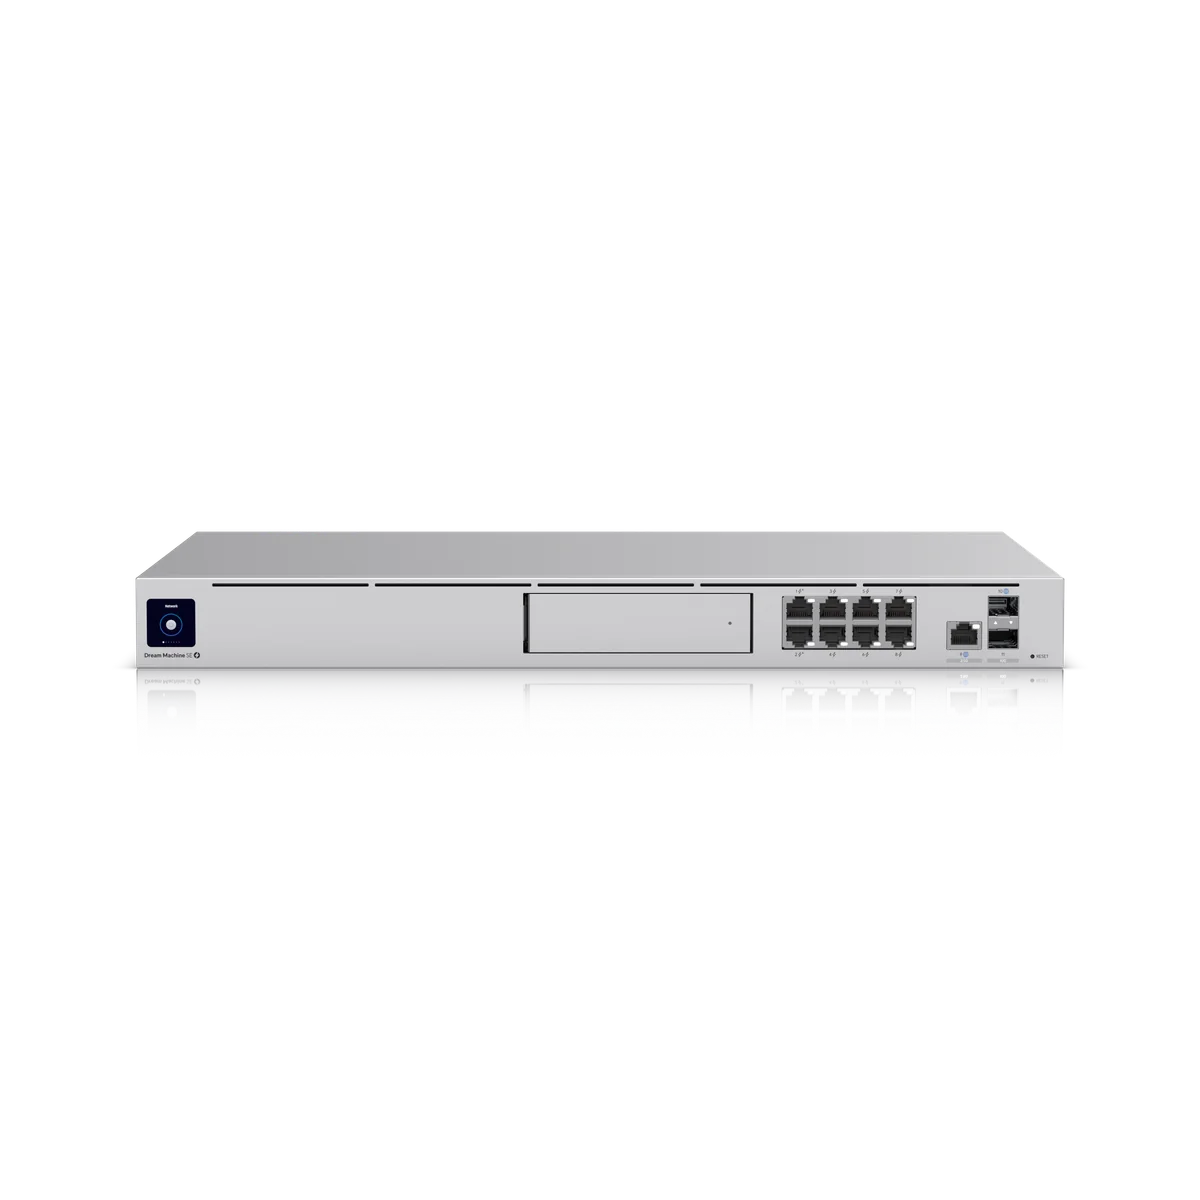 All-in-OnePoE
Für Standorte mit Rack, die Gateway, UniFi-Anwendungen und einige direkt versorgte PoE-Geräte zusammenführen möchten..
 CompactMulti-WAN
Für kleine Standorte, die Netzwerkverwaltung, Firewall und mehrere Internetanschlüsse in einem kompakten Gerät benötigen..
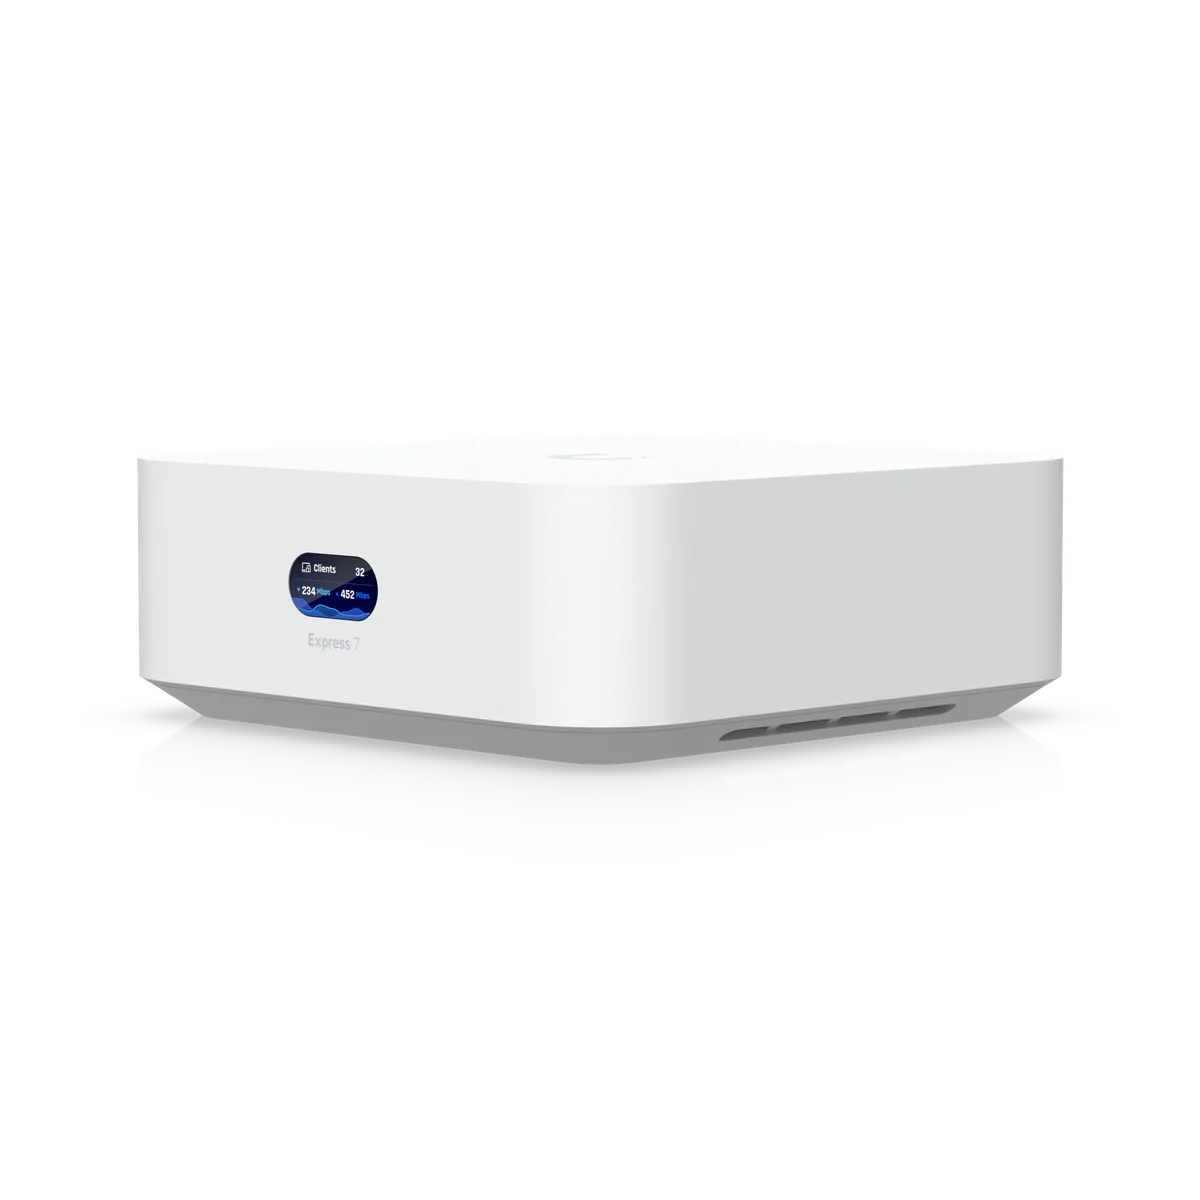
 WiFi Integrated10G
Für sehr kleine Standorte, die Gateway und WLAN in einem kompakten Gerät kombinieren möchten, beispielsweise ein einzelnes Büro..
 Produktspezifikationen gemäss offiziellen Ubiquiti-Seiten. Die konkrete Auslegung erfolgt nach Bandbreite, Security-Profil, Applikationen und Wachstumsreserve.
Sicherheit ist kein einzelnes Produkt. Sie entsteht durch Segmentierung, Regeln, Identitäten, Transparenz und einen kontrollierten Betrieb.
Klare Sicherheitszonen für Clients, Server, IoT, Gäste, Kameras und Management – mit nachvollziehbaren Regeln statt gewachsener Ausnahmen.

Erkennung verdächtiger Muster, Applikationssichtbarkeit und Traffic-Analyse helfen, Risiken früher zu erkennen und Richtlinien gezielt umzusetzen.

Standorte und Mitarbeitende sicher verbinden – mit Site Magic, IPsec, WireGuard und einer zentral verwalteten Multi-Site-Architektur.

Das EFG verbindet hohe Routing- und IDS/IPS-Leistung mit erweiterten Security-Funktionen, Hochverfügbarkeit und schnellen 25G-Uplinks. Wir integrieren es sauber in Ihre VLAN-, WAN- und Identity-Architektur.
Die richtige Console ergibt sich aus Nutzerzahl, Bandbreite, Protect-Last, Verfügbarkeit, Standortzahl und Wachstumsreserve.
| Kriterium | Cloud Gateway Max | Cloud Gateway Fiber | Dream Machine Pro Max | Enterprise Fortress Gateway |
|---|---|---|---|---|
| Typischer Einsatz | Kompakter Standort | 10G-fähiges KMU | Grösserer Hauptstandort | Enterprise / Campus |
| Managed Devices | 30+ | 50+ | 200+ | 500+ |
| Gleichzeitige Clients | 300+ | 500+ | 2'000+ | 5'000+ |
| IDS / IPS | 2.3 Gbps | 5 Gbps | 5 Gbps | 12.5 Gbps |
| Storage | NVMe bis 2 TB | NVMe bis 2 TB | 2 × 3.5" HDD | Externes Protect NVR |
 01 / Segmentierung
Gerätegruppen, Identitäten und Zonen erhalten genau die Zugriffe, die sie benötigen – nicht mehr.
02 / ResilienzRedundante Internetleitungen, Failover und bei Bedarf Shadow Mode für kritische Umgebungen.
 03 / Betrieb
Nachvollziehbare Änderungen, geplante Updates, Konfigurationssicherung und proaktive Zustandskontrolle.
UniFi Network zeigt, wie Stabilität, High Availability und Insights auf einer gemeinsamen Plattform zusammenkommen.
Originalvideo von UbiquitiSichere Verbindungen und klar getrennte Netzwerkbereiche beginnen mit der passenden Architektur. novoSYS begleitet Kunden bei der Planung und Umsetzung ihrer UniFi Firewall.
 Gartenmann Engineering
 E-Display
 DemoSCOPE
 KULIQ Liquidationen
 Schubiger Möbel
 Beck
 RISAM AG
 Kinderheim Pilgerbrunnen
Das hängt unter anderem von Internetbandbreite, Client- und Gerätezahl, gewünschter IDS/IPS-Leistung, Protect-Kameras, Redundanz und Wachstum ab. Wir dimensionieren mit Reserve, aber ohne unnötige Übergrösse.
Ja. Je nach Anforderungen kommen Site Magic, IPsec, WireGuard oder klassische SD-WAN-Designs zum Einsatz. Wir berücksichtigen Routing, Failover, Adresskonzept und zentrale Administration.
Wir analysieren die vorhandene Umgebung, bereinigen Regeln und planen eine kontrollierte Migration mit Test- und Rückfallkonzept.
Wir prüfen Anforderungen, bestehende Topologie und Sicherheitsziele und empfehlen die passende UniFi Gateway-Architektur.
Beratung anfragen