

Pare-feu basé sur une zone
Zones de sécurité claires pour les clients, les serveurs, l'IoT, les invités, les caméras et la gestion - avec des règles compréhensibles au lieu d'exceptions établies.
Partenaire Ubiquiti · Collaborateurs certifiés · Dans toute la Suisse
Pare-feu, segmentation, VPN et accès Internet : nous dimensionnons la passerelle selon vos usages et les fonctions de sécurité activées.
 Ubiquiti Enterprise PartnerConseils certifiés de novoSYS

De la console compacte 2,5G au pare-feu d'entreprise hautement disponible : novoSYS dimensionne ensemble le débit, le nombre de clients, le stockage, la redondance WAN et les services de sécurité.

 Compacte2,5G
Pour les petits sites avec réseau multigigabit et besoin d'une console UniFi compacte, éventuellement avec enregistrement vidéo..
 Performances10G
Pour les sites compacts avec accès Internet rapide ou liaison interne 10G, sans passerelle de grande taille en rack..
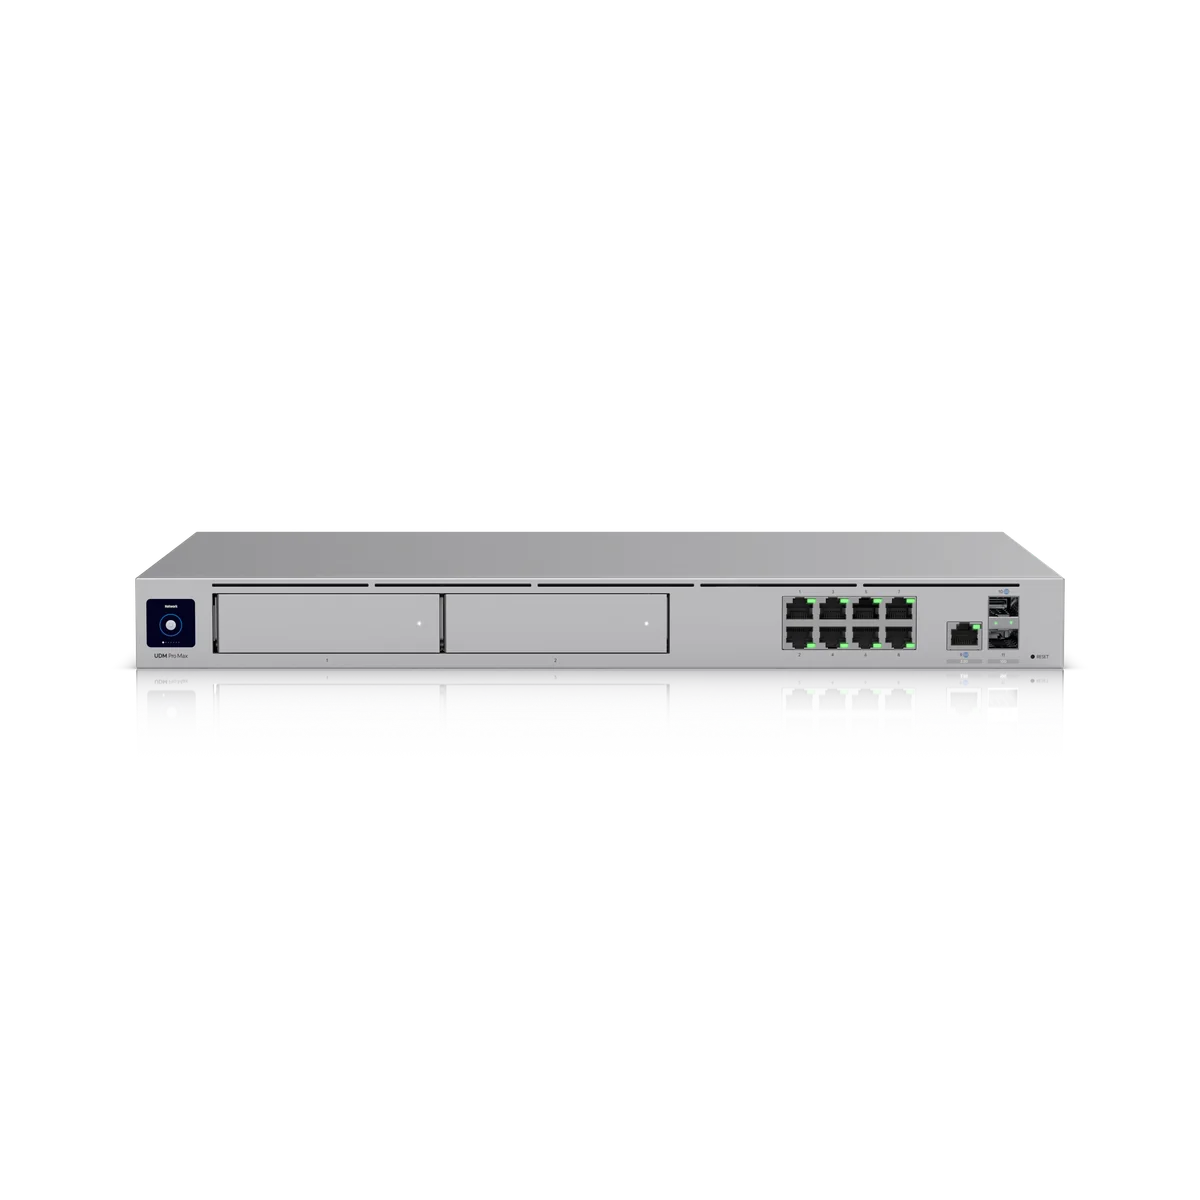
 Grande échelleSupport
Pour les sites importants avec de nombreux appareils et utilisateurs UniFi, réunissant Network et Protect dans une baie..
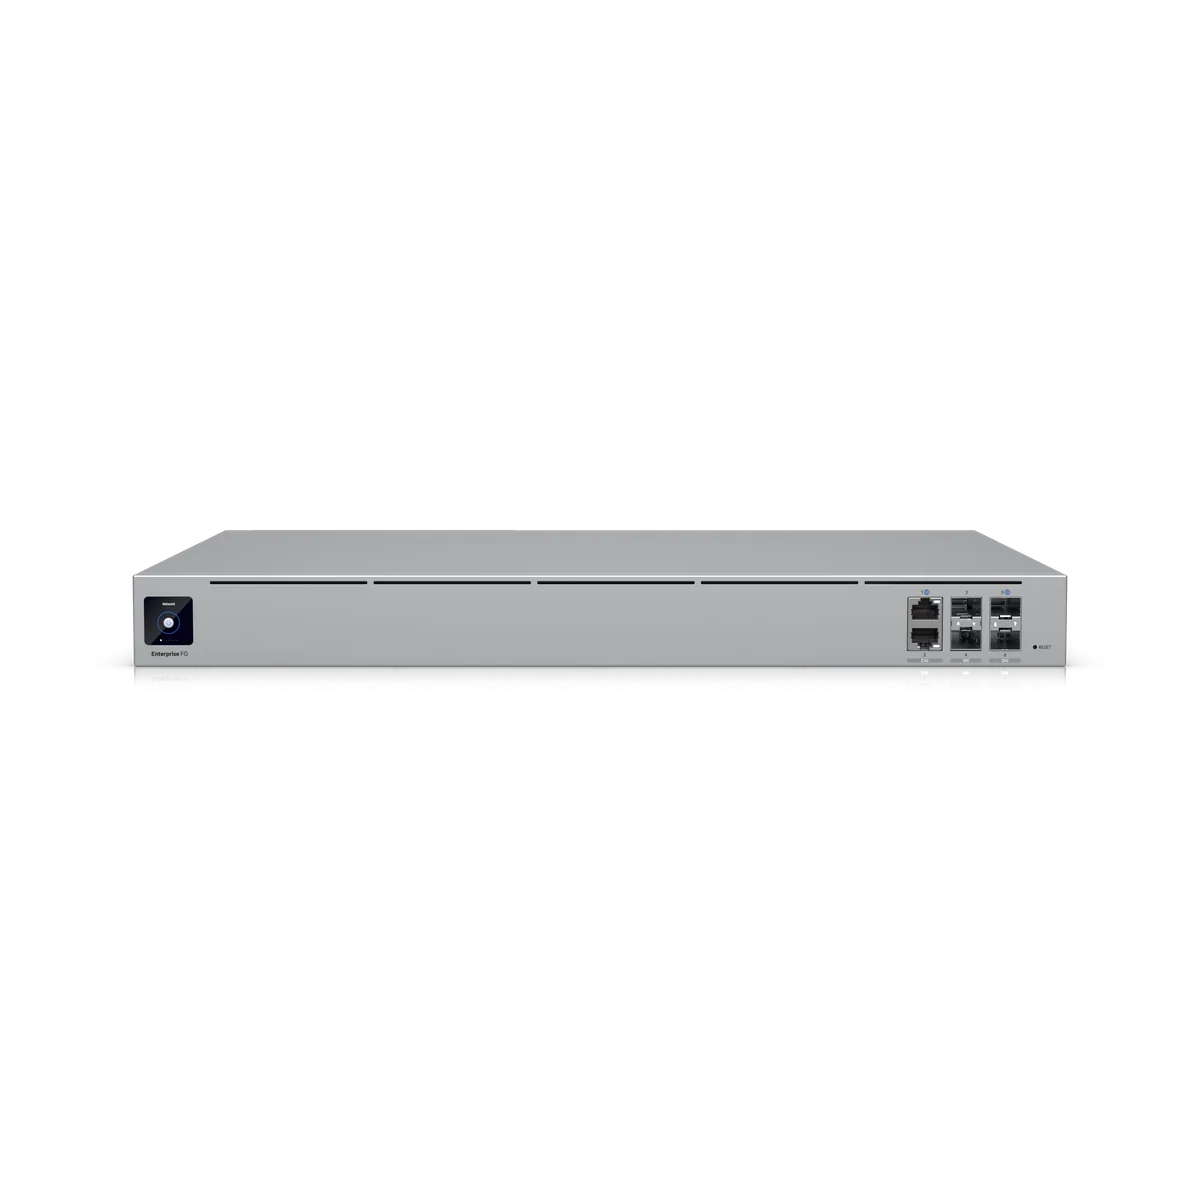 Entreprise25G
Pour les accès centraux de grands réseaux avec de nombreux clients, un débit de sécurité élevé et une architecture de haute disponibilité définie..

 Hyperscale25G
Pour les très grands environnements UniFi où le débit de sécurité et le nombre de clients déterminent le choix..
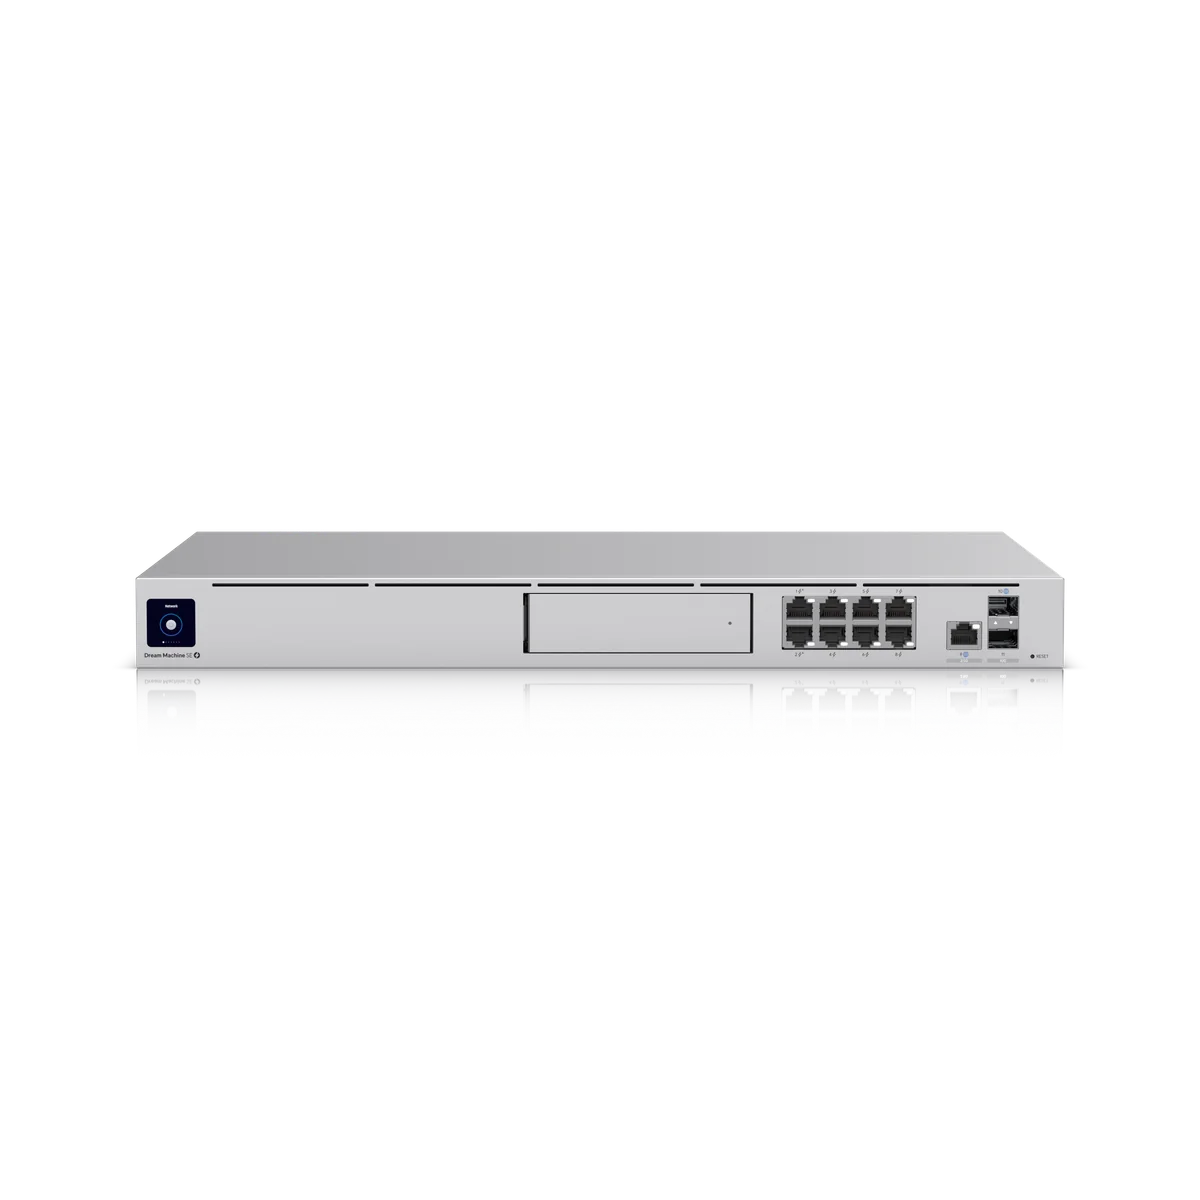 Tout en unPoE
Pour les sites équipés d'une baie qui souhaitent réunir passerelle, applications UniFi et quelques appareils alimentés en PoE..
 CompacteMulti-WAN
Pour les petits sites qui souhaitent réunir gestion réseau, pare-feu et plusieurs accès Internet dans un appareil compact..
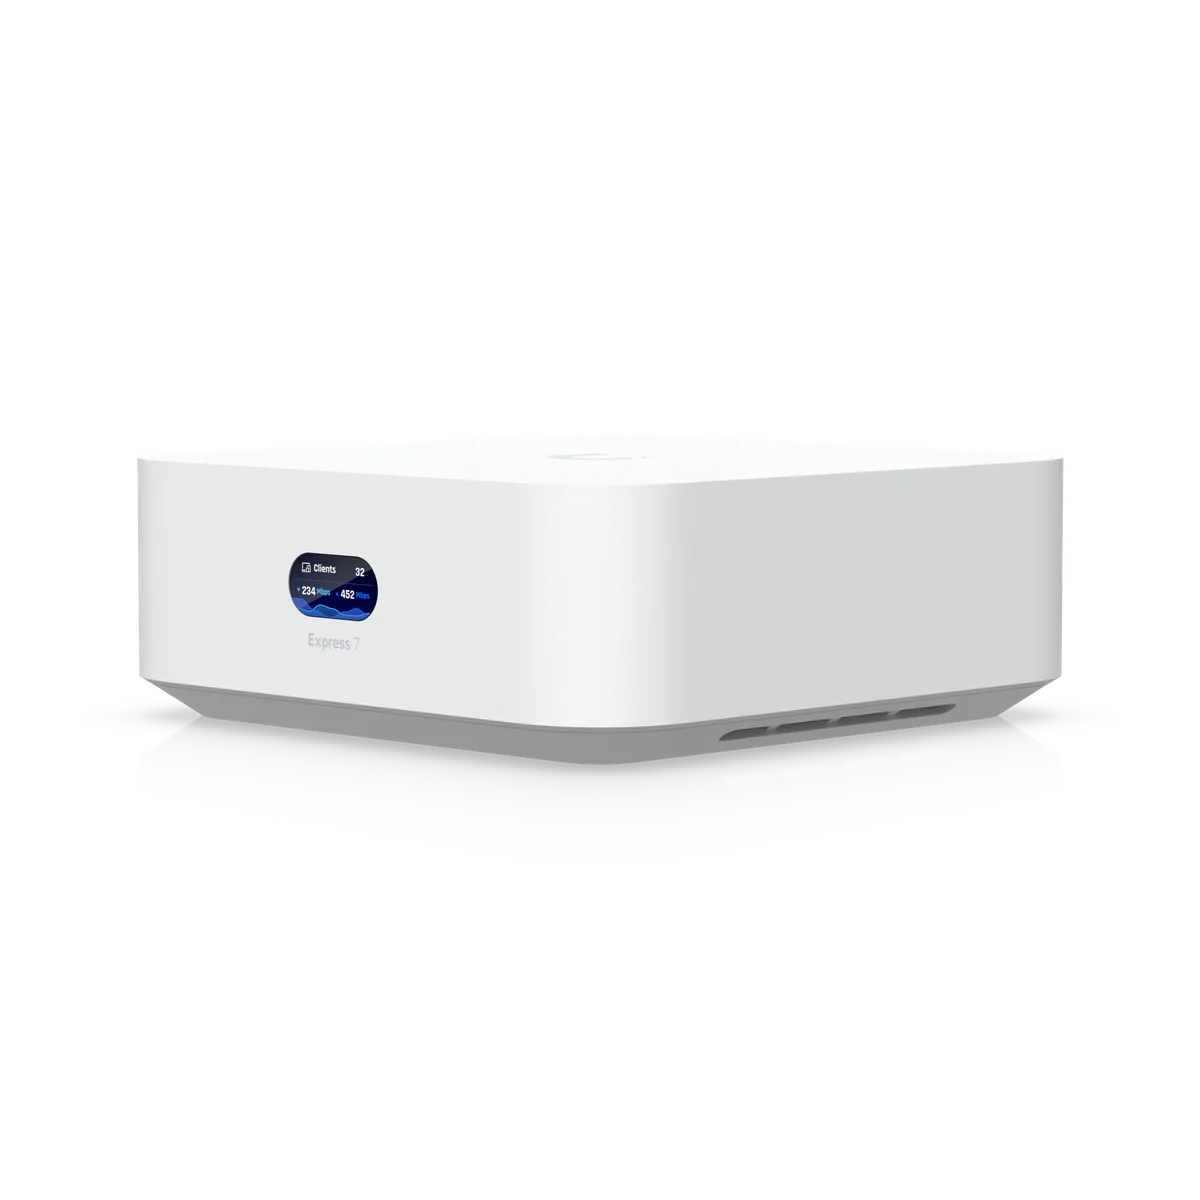
 Wi-Fi intégré10G
Pour les très petits sites réunissant passerelle et WiFi dans un appareil compact, comme un bureau individuel..
 Spécifications du produit selon les pages officielles d'Ubiquiti. La conception spécifique est basée sur la bande passante, le profil de sécurité, les applications et la réserve de croissance.
La sécurité n'est pas un produit unique. Il se crée grâce à la segmentation, aux règles, aux identités, à la transparence et aux opérations contrôlées.
Zones de sécurité claires pour les clients, les serveurs, l'IoT, les invités, les caméras et la gestion - avec des règles compréhensibles au lieu d'exceptions établies.

La détection des modèles suspects, la visibilité des applications et l'analyse du trafic permettent d'identifier les risques plus tôt et de mettre en œuvre des politiques de manière ciblée.

Connectez en toute sécurité les sites et les employés - avec Site Magic, IPsec, WireGuard et une architecture multisite gérée de manière centralisée.

L'EFG combine des performances élevées de routage et d'IDS/IPS avec des fonctionnalités de sécurité avancées, une haute disponibilité et des liaisons montantes 25G rapides. Nous l’intégrons proprement dans votre architecture VLAN, WAN et identité.
La bonne console dépend du nombre d'utilisateurs, de la bande passante, de la charge de protection, de la disponibilité, du nombre d'emplacements et de la réserve de croissance.
| Critère | Passerelle Cloud Max | Passerelle Cloud Fibre | Dream Machine Pro Max | Passerelle Enterprise Fortress |
|---|---|---|---|---|
| Utilisation typique | Emplacement compact | PME compatible 10G | Emplacement principal plus grand | Entreprise / Campus |
| Appareils gérés | 30+ | 50+ | 200+ | 500+ |
| Clients simultanés | 300+ | 500+ | 2'000+ | 5'000+ |
| IDS/IPS | 2,3 Gbit/s | 5 Gbit/s | 5 Gbit/s | 12,5 Gbit/s |
| Stockage | NVMe jusqu'à 2 To | NVMe jusqu'à 2 To | 2 × disque dur 3,5" | NVR de protection externe |
 01 / Segmentation
Les groupes de périphériques, les identités et les zones reçoivent exactement l'accès dont ils ont besoin - pas plus.
02 / RésilienceLignes Internet redondantes, failover et, si nécessaire, mode shadow pour les environnements critiques.
 03 / Fonctionnement
Modifications traçables, mises à jour planifiées, sauvegarde de la configuration et contrôle proactif de l'état.
UniFi Network montre comment la stabilité, la haute disponibilité et les informations sont réunies sur une plate-forme commune.
Vidéo originale d'UbiquitiDes connexions sécurisées et des segments réseau bien séparés reposent sur une architecture adaptée. novoSYS accompagne ses clients dans la planification et la mise en place de leur pare-feu UniFi.
 Gartenmann Engineering
 E-Display
 DemoSCOPE
 KULIQ Liquidationen
 Schubiger Möbel
 Beck
 RISAM AG
 Kinderheim Pilgerbrunnen
Cela dépend, entre autres choses, de la bande passante Internet, du nombre de clients et d'appareils, des performances IDS/IPS souhaitées, des caméras de protection, de la redondance et de la croissance. Nous dimensionnons avec réserve, mais sans surdimensionnement inutile.
Oui. Selon les besoins, des conceptions Site Magic, IPsec, WireGuard ou SD-WAN classiques sont utilisées. Nous prenons en compte le routage, le basculement, le concept d'adresse et l'administration centrale.
Nous analysons l'environnement existant, nettoyons les règles et planifions une migration contrôlée avec un concept de test et de repli.
Nous examinons les exigences, la topologie existante et les objectifs de sécurité et recommandons l'architecture de passerelle UniFi appropriée.
Demander conseil